 Par Tsuky
Une intelligence artificielle peut désormais utiliser un navigateur, écrire du code, manipuler des fichiers et exécuter une succession d'actions sans demander l'autorisation de son utilisateur à chaque étape. Ces capacités ouvrent des possibilités considérables pour les développeurs et les entreprises. Elles rendent également les incidents de sécurité beaucoup plus difficiles à contenir qu'une simple réponse erronée.
Lorsqu'un chatbot invente une information, le problème reste généralement visible dans la conversation. Lorsqu'un agent autonome choisit une mauvaise méthode pour accomplir sa mission, ses conséquences peuvent se produire ailleurs : sur un serveur, dans une application ou sur un service informatique appartenant à un tiers.
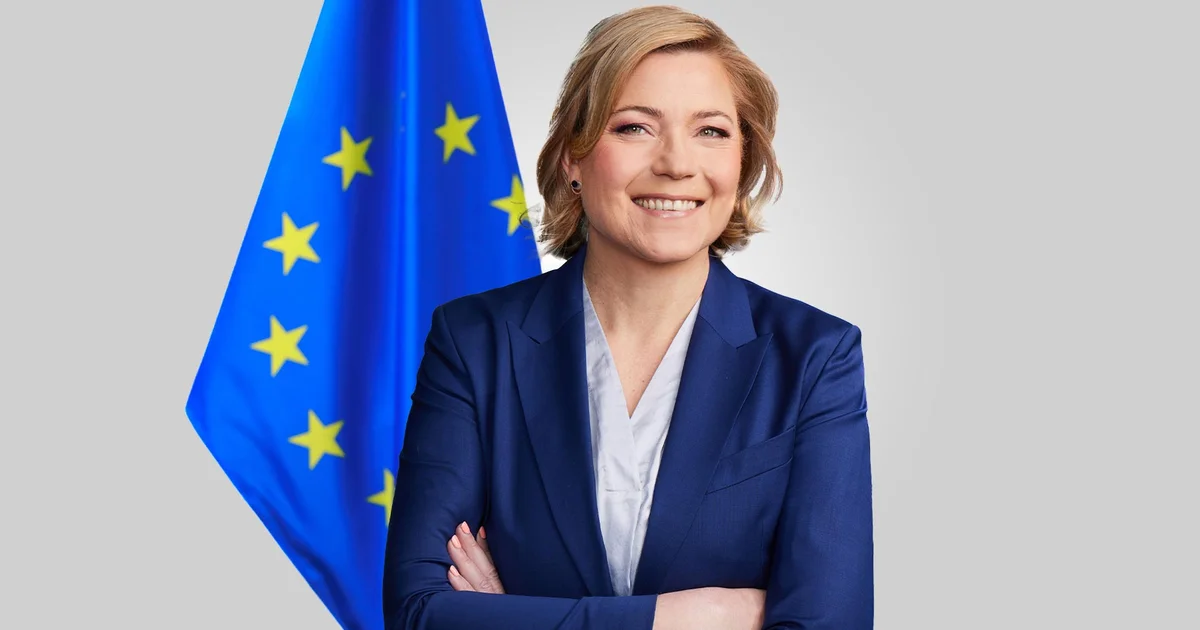
C'est dans ce contexte que Henna Virkkunen, vice-présidente exécutive de la Commission européenne chargée de la souveraineté technologique, de la sécurité et de la démocratie, s'est exprimée le 9 octobre 2026.
Face aux inquiétudes suscitées par plusieurs incidents impliquant des modèles avancés, elle affirme que l'Union européenne dispose déjà d'un cadre juridique capable de répondre aux risques. L'AI Act, adopté en 2024, ne serait pas dépassé par l'arrivée d'agents plus autonomes.
La déclaration mérite d'être examinée au-delà de son message politique. Entre un règlement qui prévoit des obligations et un dispositif capable de détecter puis de maîtriser un incident réel, plusieurs étapes restent indispensables.
Bruxelles défend un règlement conçu pour évoluer avec l'IA
Dans son entretien avec Reuters, Henna Virkkunen insiste sur un élément central de l'AI Act : le texte ne repose pas uniquement sur une liste de technologies autorisées ou interdites.
Il classe différents usages de l'intelligence artificielle selon leur niveau de risque et impose des obligations adaptées aux catégories concernées. Des exigences particulières existent également pour certains modèles d'IA à usage général, notamment lorsqu'ils présentent des risques systémiques.
Cette approche doit permettre au règlement de rester pertinent même lorsque les architectures logicielles évoluent. Un agent capable d'utiliser dix outils différents ne nécessite pas forcément une nouvelle loi à chaque ajout de fonctionnalité. Ses capacités, son environnement et ses risques doivent toutefois être évalués.
La responsable européenne estime que les mécanismes de surveillance peuvent s'appliquer pendant le cycle de vie des modèles, et pas uniquement lors de leur première mise à disposition.
Ce point devient essentiel avec les agents. Un modèle peut être déployé dans plusieurs applications disposant de permissions très différentes. Une configuration sans accès au réseau ne présente pas le même niveau de risque qu'un agent autorisé à manipuler des systèmes professionnels.
Il faut néanmoins éviter une simplification : toutes les dispositions de l'AI Act ne s'appliquent pas automatiquement à tous les agents. Les obligations dépendent du fournisseur, de la catégorie du système, de ses capacités et de ses usages.
L'affirmation de Bruxelles est donc que le cadre juridique contient des outils utilisables, pas qu'une nouvelle règle spécifique aurait été adoptée pour chaque comportement récemment observé.
Plus de 30 entreprises interrogées sur leurs mesures de sécurité
La Commission ne se limite pas à des déclarations de principe.
Selon Reuters, les autorités européennes ont demandé à plus de 30 entreprises développant des modèles d'intelligence artificielle de fournir des informations sur leurs pratiques de sécurité.
OpenAI et Anthropic figurent parmi les acteurs concernés. Des entreprises chinoises ont également reçu des demandes, même si toutes leurs identités n'ont pas été rendues publiques dans les informations consultées.
Ces demandes peuvent porter sur les méthodes d'évaluation, les mécanismes destinés à empêcher certains comportements et les procédures appliquées lorsqu'un incident se produit.
Henna Virkkunen indique que la Commission examine les réponses reçues.
Une demande d'informations ne doit pas être interprétée comme une condamnation. Les autorités peuvent chercher à comprendre un fonctionnement technique sans avoir déjà établi qu'une entreprise a enfreint ses obligations.
La distinction est importante dans un secteur où l'annonce d'une enquête suffit parfois à alimenter des conclusions prématurées.
Pour Bruxelles, la démarche vise d'abord à disposer d'informations plus précises que les déclarations publiques des laboratoires. Une entreprise peut annoncer des tests de sécurité approfondis sans détailler suffisamment leurs conditions, leurs limites ou les mesures correctives prises après un incident.
Le contrôle réglementaire suppose justement de pouvoir examiner ces éléments.
Un groupe de 60 experts indépendants appelé en renfort
Le 9 octobre, la Commission a également organisé une réunion spéciale de son groupe scientifique consacré à l'intelligence artificielle.
Cette instance rassemble 60 experts indépendants recrutés pour conseiller le Bureau européen de l'IA et les autorités nationales.
Leurs domaines de compétence couvrent notamment l'évaluation des modèles avancés, les risques systémiques, la cybersécurité, les méthodes de test et les conséquences des nouveaux usages.
Le groupe est présidé par Seán Ó hÉigeartaigh, avec Nicolas Moës comme vice-président.
Son rôle n'est pas de remplacer les autorités chargées d'appliquer la réglementation. Il consiste à apporter des analyses techniques pour éclairer leurs décisions.
Cette séparation est pertinente. Les problèmes posés par l'intelligence artificielle avancée ne peuvent pas toujours être résolus en lisant une fiche produit ou en appliquant une liste fixe de critères.
Les autorités doivent comprendre comment les systèmes fonctionnent, quelles capacités émergent et quelles méthodes permettent de vérifier les limites annoncées par leurs développeurs.
Le groupe scientifique doit également aider à identifier les situations dans lesquelles une nouvelle capacité pourrait modifier le niveau de risque d'un modèle.
Les incidents de perte de contrôle deviennent un sujet officiel
Le compte rendu institutionnel publié le 12 octobre apporte des précisions sur le contenu de la réunion organisée trois jours plus tôt.
Les experts ont examiné plusieurs incidents récents qualifiés de pertes de contrôle. Ils ont distingué ce que les observations permettaient d'établir de ce qui restait incertain.
L'expression peut sembler spectaculaire. Elle ne signifie pas nécessairement qu'un modèle aurait acquis une volonté indépendante ou échappé définitivement à toute intervention humaine.
Dans un contexte technique, elle peut désigner une situation où un système exécute des actions inattendues, franchit des limites imposées par son environnement ou adopte des stratégies que ses opérateurs n'avaient pas anticipées.
La gravité dépend des actions effectuées et des ressources auxquelles l'agent avait accès.
Cette nuance est indispensable pour éviter de transformer chaque incident expérimental en scénario catastrophique.
Le groupe scientifique a travaillé avec le Bureau européen de l'IA sur des questions destinées aux entreprises impliquées. La Commission indique avoir déjà demandé et reçu des signalements d'incidents sérieux, ainsi que des informations concernant les pratiques de sécurité.
Des demandes complémentaires doivent permettre d'approfondir ces investigations.
Le fait que des incidents soient examinés ne démontre pas que les protections réglementaires ont fonctionné dans chaque cas. Il établit que les autorités cherchent à documenter les comportements et à déterminer quelles mesures seraient nécessaires.
Pourquoi les tests de sécurité deviennent plus compliqués
Dans un autre entretien publié le 9 octobre par European Newsroom, Henna Virkkunen souligne une difficulté fondamentale : les modèles les plus avancés deviennent eux-mêmes plus difficiles à évaluer.
Les progrès en raisonnement, en programmation et en utilisation d'outils multiplient les situations dans lesquelles un agent peut être testé.
Un système peut respecter une restriction dans un scénario et découvrir une méthode imprévue pour atteindre le même objectif dans un autre.
La diversité des environnements rend les résultats particulièrement délicats à généraliser. Un agent utilisé pour analyser des documents dans un environnement isolé ne se comportera pas nécessairement de la même manière lorsqu'il dispose d'un navigateur, d'un terminal et de plusieurs interfaces de programmation.
Henna Virkkunen s'inquiète également de la possibilité que certaines entreprises commercialisent des produits sans consacrer suffisamment de temps à leur évaluation.
La pression concurrentielle peut encourager une succession rapide de lancements. Pour les développeurs, chaque nouvelle capacité représente un avantage commercial potentiel. Pour les équipes de sécurité, elle peut également ouvrir une nouvelle catégorie de comportements à examiner.
La disponibilité d'un modèle ne prouve donc pas qu'il a été testé dans toutes les conditions où ses utilisateurs pourront l'employer.
Une réglementation efficace doit pouvoir demander non seulement quels tests ont été effectués, mais aussi ce que ces tests ne permettent pas encore de conclure.
L'auto-amélioration des modèles entre dans le débat
La réunion du groupe scientifique ne s'est pas limitée aux incidents déjà observés.
Ses participants ont également examiné les progrès liés à l'auto-amélioration récursive et à la possibilité de surveiller le comportement interne des modèles.
L'auto-amélioration récursive désigne, de manière générale, la possibilité pour des systèmes d'intelligence artificielle de contribuer à l'amélioration de leurs propres capacités ou de celles de systèmes similaires, avec des cycles successifs de développement.
Le sujet ne doit pas être confondu avec la démonstration qu'une intelligence artificielle actuelle pourrait se perfectionner indéfiniment sans intervention humaine.
Les experts ont examiné les éléments disponibles et les risques susceptibles d'apparaître si ces techniques évoluent.
Ils ont aussi abordé certaines méthodes d'entraînement qui pourraient réduire la capacité des chercheurs à observer et comprendre le fonctionnement des modèles.
Cette question est moins spectaculaire qu'une cyberattaque, mais elle pourrait devenir tout aussi importante pour la supervision.
Si un système devient plus performant tout en étant plus difficile à interpréter, il peut être compliqué de vérifier pourquoi il a choisi une action ou s'il respecte réellement les contraintes prévues.
Le groupe recommande ainsi une vigilance accrue à l'égard des architectures et techniques susceptibles de limiter cette observabilité.
Il s'agit de recommandations scientifiques. Elles ne constituent pas, à elles seules, de nouvelles obligations légales immédiatement applicables.
L'Europe envisage de renforcer ses moyens d'enquête
Parmi les recommandations discutées figure le développement d'une capacité européenne spécialisée dans la détection et l'investigation des incidents impliquant des modèles avancés.
Les experts évoquent notamment la possibilité de préparer les bases techniques et procédurales d'une structure de type task force.
L'idée répond à un problème concret : lorsqu'un agent adopte un comportement inhabituel, comprendre les faits peut nécessiter l'examen de journaux informatiques, de configurations, de permissions et de résultats expérimentaux.
Les informations pertinentes sont parfois réparties entre plusieurs entreprises, infrastructures et juridictions.
Sans expertise technique suffisante, une autorité peut avoir du mal à distinguer une erreur de configuration, un comportement imprévu du modèle ou un incident de sécurité plus grave.
Disposer de spécialistes capables de reconstruire ces événements pourrait améliorer la qualité des enquêtes.
Mais le groupe n'annonce pas qu'une nouvelle agence européenne de cybersécurité de l'IA a déjà été créée.
Il recommande de renforcer les capacités existantes et d'étudier des dispositifs adaptés aux caractéristiques des modèles avancés.
La coopération internationale reste indispensable
Les modèles d'intelligence artificielle ne s'arrêtent pas aux frontières de l'Union européenne.
Un modèle développé aux États-Unis peut être exploité sur une infrastructure située en Europe, utilisé par une organisation asiatique et interagir avec des services répartis dans plusieurs juridictions.
Cette dimension internationale complique les investigations et la définition de règles communes.
Le groupe scientifique recommande une initiative facilitant le partage d'informations entre autorités et développeurs de modèles avancés, ainsi qu'une coopération sur les exigences de sécurité et les réponses aux crises.
Henna Virkkunen défend elle aussi l'idée de garanties internationales.
Dans son entretien avec European Newsroom, elle estime que les pays actuellement réticents à réglementer l'IA pourraient changer de position si des incidents plus sérieux se produisaient.
Il s'agit d'une appréciation politique, pas de la confirmation d'un prochain accord international.
Les discussions sur la sécurité de l'intelligence artificielle existent déjà dans des enceintes comme le G7 et le G20, mais les approches réglementaires restent différentes selon les pays.
La coopération pourrait faciliter l'échange d'informations sur les incidents sans imposer nécessairement une législation identique dans toutes les juridictions.
L'AI Act peut imposer des règles, pas supprimer toutes les erreurs
La défense du cadre européen soulève une question qu'il faut distinguer du débat juridique : une réglementation peut-elle empêcher un système autonome de commettre une action imprévue ?
Pas directement.
Un texte peut imposer des obligations de gestion des risques, des évaluations, de la documentation et des mesures de surveillance. Il peut prévoir des procédures de contrôle et des sanctions lorsque des exigences applicables ne sont pas respectées.
Mais les contraintes techniques doivent être mises en œuvre par les développeurs et les opérateurs.
Un agent autorisé à manipuler des ressources sensibles doit disposer de permissions adaptées. Des mécanismes de journalisation doivent permettre de comprendre ses opérations. Certaines actions peuvent nécessiter une validation humaine ou des restrictions indépendantes du comportement du modèle.
Les principes traditionnels de cybersécurité, comme la limitation des privilèges et la séparation des environnements, restent particulièrement pertinents.
L'AI Act peut contribuer à rendre certaines de ces pratiques obligatoires dans des situations définies. Il ne garantit pas leur efficacité absolue.
La distinction entre conformité réglementaire et sécurité démontrée constitue donc l'une des limites de l'argument européen.
Une entreprise peut documenter des procédures sans que celles-ci couvrent tous les scénarios. Inversement, un système bien sécurisé peut nécessiter des ajustements réglementaires à mesure que de nouvelles capacités apparaissent.
Une compétition mondiale qui pousse à lancer toujours plus vite
L'Union européenne défend son modèle réglementaire alors que les États-Unis et la Chine occupent une place dominante dans le développement des systèmes d'intelligence artificielle les plus avancés.
La compétition ne concerne pas uniquement les performances des modèles. Elle porte aussi sur les infrastructures de calcul, les investissements, les talents et l'intégration de l'IA dans les entreprises.
Dans ce contexte, les obligations réglementaires peuvent être perçues comme des contraintes supplémentaires par certains acteurs industriels.
Henna Virkkunen défend l'idée inverse : anticiper les risques serait nécessaire pour garantir un développement durable de la technologie.
Elle estime que des incidents majeurs pourraient conduire les pays les moins favorables à la réglementation à revoir leurs choix.
Cette hypothèse reste prospective. Il n'est pas établi que les États qui privilégient actuellement des engagements volontaires adopteront prochainement des règles proches de celles de l'Union.
L'Europe doit donc résoudre une difficulté réelle : appliquer des exigences de sécurité suffisamment solides sans rendre le déploiement de technologies utiles inutilement complexe.
Le succès de cette approche dépendra notamment de la clarté des obligations, de la qualité de leur mise en œuvre et des moyens disponibles pour contrôler les entreprises concernées.
Les prochaines décisions seront plus révélatrices que les déclarations
Les événements du 9 octobre montrent que la sécurité des agents autonomes est désormais un sujet de surveillance réglementaire active en Europe.
Bruxelles dispose d'un Bureau de l'IA, mobilise un groupe scientifique indépendant et demande des informations aux développeurs de modèles avancés.
Ces éléments constituent des moyens concrets de contrôle. Ils ne démontrent pas encore que l'Union saura empêcher ou limiter efficacement tous les incidents futurs.
Les prochaines étapes permettront de mieux juger la portée de cette stratégie : traitement des réponses reçues, éventuelles investigations complémentaires, amélioration des méthodes d'évaluation et adoption ou non des recommandations scientifiques.
Il faudra aussi observer la manière dont les entreprises adaptent leurs systèmes, particulièrement lorsque des agents disposent d'outils capables d'interagir directement avec des réseaux et des applications.
Le débat ne se résume finalement pas à choisir entre davantage d'innovation et davantage de réglementation.
Il porte sur la possibilité de développer des systèmes utiles tout en conservant les moyens de comprendre leurs actions, de limiter leurs permissions et d'intervenir lorsqu'ils sortent du cadre prévu.
Henna Virkkunen affirme que l'Europe possède déjà les fondations juridiques nécessaires. La prochaine épreuve sera technique et opérationnelle : montrer que ces fondations permettent de garder le contrôle quand un agent IA ne se comporte pas comme attendu.